 (11) 91331-5792
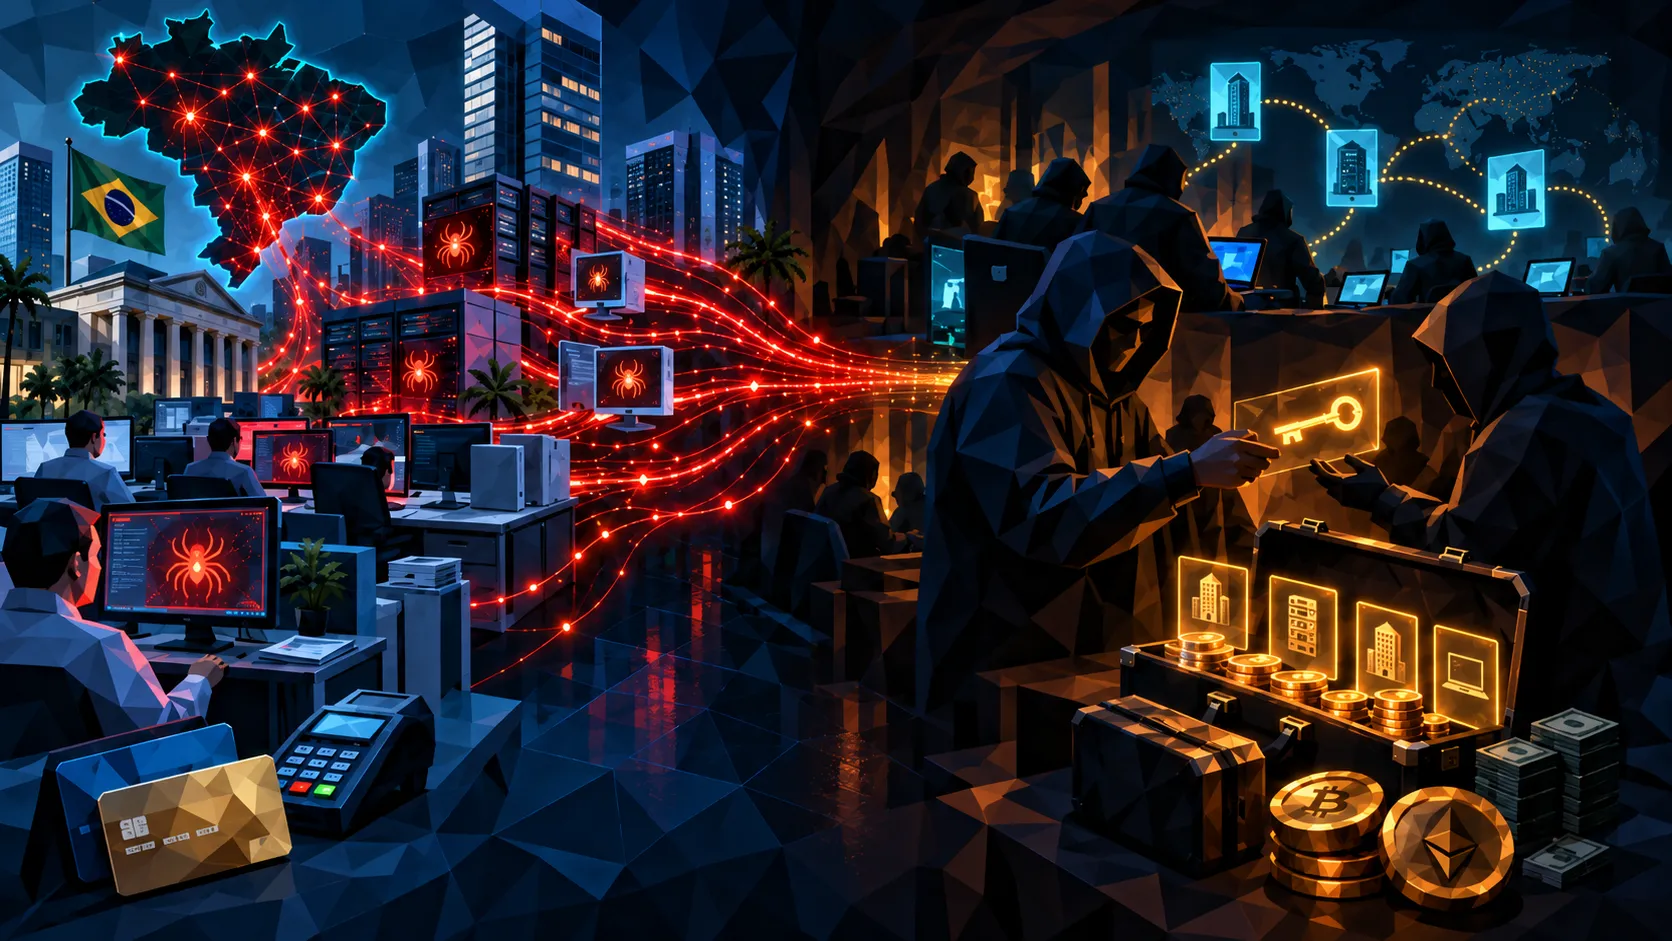
Uma investigação da Group-IB revelou o BraZetsu, um framework malicioso para Windows usado para identificar e comercializar computadores comprometidos. A ameaça foi associada, com alta confiança, ao ator brasileiro Exilware e funciona como uma ferramenta de corretores de acesso inicial (Initial Access Brokers ou IABs), criminosos que invadem organizações para vender a entrada a outros grupos.
O mercado clandestino ligado ao malware exige um depósito mínimo de aproximadamente R$ 30 em criptomoedas para que compradores possam consultar e adquirir acessos. Esse valor é uma taxa de entrada na plataforma, e não necessariamente o preço fixo de cada computador listado.
Segundo a Group-IB, o BraZetsu não é apenas um ladrão de credenciais convencional. O framework transforma cada máquina infectada em um ativo catalogado: coleta informações sobre o ambiente, identifica sistemas de maior valor e envia os dados para que o acesso possa ser classificado e vendido no chamado Infected Marketplace, também conhecido como “Banco de Infects”.
Como funciona o modelo de acesso inicial
O modelo observado segue uma cadeia de fornecimento do crime digital:
- A vítima é induzida a executar um arquivo malicioso, frequentemente apresentado como documento ou instalador legítimo.
- O BraZetsu estabelece comunicação com a infraestrutura de comando e controle e realiza reconhecimento do computador.
- O malware procura sinais de que a máquina pertence a uma empresa, departamento financeiro, ambiente industrial ou outro alvo de alto valor.
- As informações coletadas são usadas para classificar o acesso e disponibilizá-lo no marketplace.
- Um comprador pode utilizar a entrada adquirida para executar outras cargas maliciosas, como ferramentas de fraude, espionagem ou ransomware.
Esse modelo reduz a necessidade de que cada grupo criminoso realize a invasão inicial. O corretor de acesso concentra-se em comprometer sistemas e revendê-los, enquanto outros criminosos assumem a etapa seguinte. Para a organização vítima, isso significa que o primeiro malware detectado pode ser apenas o início de uma cadeia de comprometimento mais ampla.
O que o BraZetsu procura
As versões analisadas evoluíram de um acesso remoto mais simples para um sistema de reconhecimento voltado à avaliação comercial das vítimas. Entre os alvos e dados procurados estão:
| Categoria | Exemplos identificados na investigação |
|---|---|
| Dados financeiros | Arquivos CNAB e extensões .cnab, .240 e .400 usados em processos de pagamentos corporativos |
| Sistemas de gestão | Instalações ou vestígios de TOTVS, SAP, Senior, Sankhya, Alterdata, Nasajon, Conta Azul, Omie, Bling e Tiny |
| Certificados | Arquivos .pfx e .p12, inclusive em perfis locais e pastas sincronizadas com o OneDrive |
| Navegadores | Histórico de navegação e perfis de navegadores baseados em Chromium |
| Infraestrutura | Processos, serviços de rede, portas, programas instalados, chaves de registro e configurações do sistema |
| Ambientes críticos | Indicadores de bancos, comércio eletrônico, criptomoedas, SCADA, saúde, logística, governo e segurança corporativa |
A Group-IB identificou mais de 20 categorias de ambientes que podem ser reconhecidas pelo framework. As versões mais recentes demonstram foco especialmente forte em infraestrutura brasileira, embora a operação mantenha capacidade de atingir outros países da América Latina e da Península Ibérica.
Onde entra a inteligência artificial
A participação da IA é um dos aspectos mais relevantes do caso, mas precisa ser interpretada com cuidado. A Group-IB encontrou mensagens em português, uso intenso de emojis e registros muito detalhados no código, características que sugerem o emprego de modelos generativos durante o desenvolvimento. Esses elementos são indícios técnicos, não uma prova isolada de que todo o malware tenha sido escrito por IA.
Há também referências explícitas a um mecanismo de IA no backend da operação. Os registros indicam que o servidor pode receber metadados de hardware, porte da máquina e informações sobre arquivos para decidir quais ativos devem ser tratados como prioritários. Na prática, a IA ajuda a separar rapidamente os computadores comuns daqueles que oferecem maior potencial financeiro ou estratégico.
A própria Group-IB ressalta que ainda não é possível determinar a extensão do uso de IA em todo o ciclo do ataque. O que já está evidenciado é a tentativa de automatizar a triagem dos dados roubados e a precificação dos acessos, tornando o mercado criminoso mais escalável.
Engenharia social e arquivos disfarçados
O vetor exato de infecção do BraZetsu ainda não foi confirmado. A investigação, porém, encontrou infraestrutura de distribuição e nomes de arquivos compatíveis com campanhas de engenharia social, incluindo executáveis que imitam componentes de navegadores ou drivers.
A análise relacionada da ANY.RUN descreveu uma campanha brasileira com falsas convocações judiciais que distribuía o agente agenteV2, reforçando o risco de mensagens que exploram medo, urgência e autoridade institucional.
Por isso, o usuário pode não perceber uma invasão sofisticada: basta abrir um anexo ou executar um instalador aparentemente legítimo para entregar ao criminoso uma visão detalhada do computador e dos sistemas acessíveis a partir dele.
Relação com o agente agenteV2
Ao comparar amostras e infraestrutura, a Group-IB encontrou forte sobreposição entre o BraZetsu e o agenteV2. Os dois utilizam Python compilado com Nuitka, compartilham artefatos de desenvolvimento em português, usam a mesma infraestrutura de comando e controle e apresentam capacidades semelhantes de acesso remoto.
Na análise publicada em abril de 2026, a ANY.RUN descreveu o agenteV2 como um backdoor interativo capaz de transmitir a tela da vítima em tempo real, executar comandos remotamente e monitorar sessões bancárias. O malware também procurava sinais de ferramentas antifraude comuns no Brasil, como Diebold Warsaw e GbPlugin. A avaliação da Group-IB é de que os nomes representam o mesmo framework de acesso inicial em fases ou campanhas diferentes.
Essa relação não significa que todos os exemplares tenham exatamente os mesmos módulos. Ela mostra, contudo, que a infraestrutura pode ser reutilizada para finalidades diferentes: reconhecimento e venda de acesso em uma etapa, seguida de fraude financeira ou implantação de outras cargas por compradores do marketplace.
Indicadores de comprometimento
Os principais indicadores publicados pela Group-IB incluem:
| Tipo | Indicadores observados |
|---|---|
| Domínios | c2[.]installscenter[.]com, infect[.]online e infectonline[.]store |
| Infraestrutura | 38[.]242[.]246[.]176 |
| Distribuição | caixaentradas1inboxshop[.]site |
| Nomes de arquivos | msedge[0-9].exe, wifi_driver.exe e temp_agente.dll |
| Padrões de comunicação | WebSocket sobre TLS, incluindo tráfego associado à porta 8443, e consulta a páginas do Pastebin para resolver a configuração do C2 |
| Arquivos de interesse | .cnab, .240, .400, .pfx e .p12 |
Os indicadores são dinâmicos e devem ser tratados como ponto de partida para threat hunting, não como substituto de detecção comportamental. A lista completa de hashes e endereços pode ser consultada no relatório técnico da Group-IB.
Como as empresas podem se proteger
As organizações brasileiras, especialmente aquelas que utilizam sistemas financeiros, ERPs ou ambientes industriais, devem:
- manter EDR e registros detalhados habilitados nos endpoints que acessam sistemas financeiros e administrativos;
- monitorar consultas incomuns ao registro do Windows, enumeração de programas, processos e portas de rede;
- investigar executáveis com nomes de navegador, driver ou componente de sistema que sejam executados a partir de pastas temporárias, downloads ou perfis de usuário;
- restringir a execução de binários não autorizados e aplicar o princípio do menor privilégio;
- segmentar redes, reduzindo a possibilidade de movimentação lateral;
- controlar o acesso a serviços de armazenamento e resolução pública, como o Pastebin, quando eles não forem necessários ao negócio;
- acompanhar conexões WebSocket de endpoints para domínios desconhecidos ou portas não usuais;
- reforçar os filtros de e-mail e a validação de anexos, principalmente diante de falsas intimações, cobranças e atualizações de software;
- se houver suspeita, isolar o equipamento, revogar sessões ativas, rotacionar credenciais e certificados digitais e verificar arquivos CNAB antes de retomar o processamento financeiro.